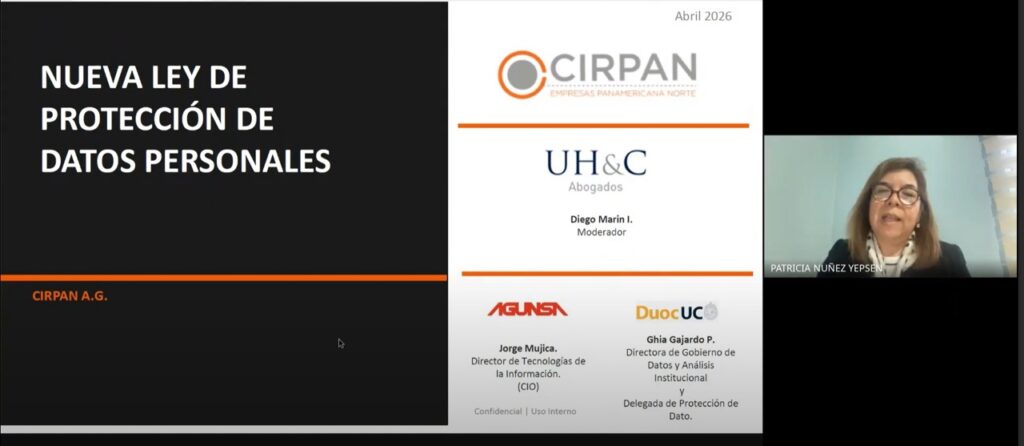
Desde diciembre de 2026, ignorar la privacidad de los datos costará hasta el 4% de los ingresos anuales: lo que las empresas de CIRPAN necesitan saber. En un webinar organizado por CIRPAN, expertos legales y empresas socias, tales como: DUOC UC y Agunsa expusieron los desafíos reales de implementar la nueva Ley de Protección de Datos Personales, y dejaron en claro que el tiempo se acaba.
El 1 de diciembre de 2026 no es una fecha lejana. Y para las empresas que aún no han comenzado a prepararse para la entrada en vigencia de la Ley 21.619 de Protección de Datos Personales, el margen para actuar se estrecha mes a mes. Esa fue la advertencia central del webinar organizado por CIRPAN, donde tres especialistas, un abogado experto en la materia y dos ejecutivos con experiencia directa en implementación corporativa, expusieron sin rodeos lo que implica este cambio normativo y por dónde empezar.
La conclusión unánime fue clara: esto no es solo un problema legal. Es una transformación cultural, tecnológica y organizacional que ninguna empresa puede resolver en los últimos meses antes de la fecha límite.
Una ley inspirada en Europa, con dientes propios
Diego Marín, socio del estudio UHC Abogados y especialista en la nueva normativa, abrió la sesión encuadrando el alcance real de la Ley 21.619. Inspirada en el GDPR europeo, esta ley representa un cambio de paradigma completo respecto a la normativa anterior: ya no basta con tener los datos — hay que poder demostrar que se tienen con razón, con permiso y con propósito.
Uno de los cambios más disruptivos es el fin del consentimiento pasivo. La era del “acepto todo” en servicios digitales llega a su fin. A partir de diciembre, el consentimiento para tratar datos personales deberá ser libre, específico, informado y unívoco. Y la carga de la prueba recae sobre la empresa: si no puede demostrar que obtuvo el dato correctamente, el dato es ilegal.
La ley también fortalece los derechos ARCO — acceso, rectificación, cancelación y oposición — sumando nuevos como la portabilidad de datos. Las empresas tendrán 30 días hábiles para responder a estas solicitudes. El incumplimiento activa a la nueva Agencia de Protección de Datos Personales, una autoridad técnica y autónoma con poder real de fiscalización y sanción. Las multas pueden llegar hasta el 4% de los ingresos anuales por ventas, y el impacto reputacional se amplifica con un Registro Nacional de Sanciones de acceso público donde cualquier cliente podrá consultar si una empresa ha sido sancionada. En casos extremos, la sanción puede incluir la clausura temporal o definitiva de operaciones.
Marín también advirtió sobre un problema que muchas organizaciones subestiman: los datos heredados. Todo dato acumulado antes del 1 de diciembre de 2026 que no tenga una base de licitud demostrable será considerado ilegal desde esa fecha. Hacer el inventario, clasificar y limpiar esa base de datos es una tarea urgente que no puede postergarse.
DUOC UC: gobernar los datos, no solo gestionarlos
Ghia Gajardo Pineda, Directora de Gobierno de Datos y DPO de DUOC UC, presentó el proceso que la institución comenzó en 2022 — antes incluso de que la ley estuviera aprobada — y que hoy le permite estar en una posición de avanzada frente a la fecha límite.
El punto de partida fue reconocer una distinción crítica: gestionar datos no es lo mismo que gobernarlos. DUOC UC tenía datos, los usaba, pero no podía demostrar con precisión qué datos tenía, para qué los usaba, quién era responsable de cada uno ni cuánto tiempo los conservaba. Esa falta de trazabilidad era, en sí misma, un riesgo.
La respuesta fue construir un Modelo de Prevención de Infracciones (MPI) basado en ocho pilares, que incluyen gobernanza con DPO designado, políticas internas, un Registro de Actividades de Tratamiento (RAT) y protocolos para el ejercicio de derechos ARCO. El proceso implicó levantar más de 258 actividades de tratamiento de datos a través de talleres con equipos operativos, evaluar su licitud y diseñar intervenciones específicas para cada una.
En lo normativo, se actualizaron contratos con estudiantes y colaboradores incorporando cláusulas de consentimiento más granular, se revisaron términos y condiciones web, y se exigió a todos los proveedores que tratan datos personales la firma de un instructivo específico que detalla finalidades, mecanismos de traspaso y eliminación.
Pero quizás el aporte más relevante de Gajardo fue su énfasis en la dimensión cultural: “El 80% de las vulnerabilidades son culturales”, señaló. La institución capacitó a más de 600 personas en dilemas éticos vinculados al manejo de datos, y desarrolló una pregunta guía para sensibilizar a los equipos: ¿cómo les gustaría que trataran sus datos y los de su familia?
Su recomendación final para otras organizaciones fue directa: esto requiere convicción de alto nivel. Sin respaldo de la cúpula directiva, la implementación no prospera.
Agunsa: cuando el mundo B2B también tiene que cumplir
Jorge Mujica, director de tecnología de Agunza y autor del libro Tecnología más alma, trajo una perspectiva que resonó especialmente entre las empresas industriales presentes: el mito de que las compañías B2B están exentas de esta ley porque no tratan con clientes finales.
“La identidad es el motor del mundo”, planteó Mujica. Agunza opera en logística, puertos y aeropuertos, y durante mucho tiempo asumió que al no manejar consumidores directos, la ley de privacidad no era su problema. Ese supuesto resultó ser una falacia: al manejar información de cajas, compras y colaboradores, la empresa trata datos personales en volúmenes significativos, incluyendo potencialmente datos sensibles deducibles de esa información.
El enfoque de Agunza fue pragmático. Con 49 sistemas operacionales y desafíos de interoperabilidad propios de industrias como la minería, la empresa adoptó el marco ISO 27001 como punto de partida. Esta norma cubrió aproximadamente el 70% de los requisitos de la ley — evaluación de riesgos, control de accesos, cifrado, seguridad física, gestión de incidentes — pero dejó fuera elementos esenciales como la base legal del tratamiento, los derechos ARCO, el principio de minimización y la gestión formal del consentimiento. Esas brechas requirieron un trabajo adicional y específico.
Mujica también abordó un problema organizacional frecuente: el DPO reportando a la gerencia de tecnología. Ese esquema genera un conflicto de interés que invalida la independencia que la ley exige para este rol. El DPO debe tener autonomía real y reportar directamente a la alta dirección.
Su diagnóstico sobre la cultura corporativa fue igual de frontal: existe lo que llamó “pudor corporativo”, la tendencia de las organizaciones a ocultar sus incumplimientos por temor a aparecer en listas públicas de infractores. Ese pudor, paradójicamente, impide hacer la mirada crítica interna que es el único camino real hacia el cumplimiento.
Lo que hay que hacer antes de diciembre
Los tres expositores convergieron en una lista de pasos críticos que las empresas deben completar antes de la fecha límite: inventariar, clasificar y limpiar la base de datos heredada; revisar y actualizar contratos con clientes, proveedores y colaboradores; designar un DPO con autonomía real; establecer protocolos de respuesta a derechos ARCO; capacitar al personal en todos los niveles; y construir un Registro de Actividades de Tratamiento (RAT) que permita demostrar el cumplimiento de forma proactiva.
La sanción, recordó Diego Marín al cerrar el webinar, no recae sobre el trabajador que cometió el error: recae sobre la institución. Eso cambia completamente los incentivos internos y obliga a las organizaciones a tratar este proceso como lo que es — una transformación estructural, no un trámite legal.
El tiempo corre. Y los datos que hoy duermen sin base de licitud en los servidores de muchas empresas se convertirán, en diciembre, en un pasivo.